Identiteit tussen Flow en uw cloud
Een kluis in uw eigen cloud (Azure Key Vault, AWS Secrets Manager, Google Cloud Secret Manager) heeft zelf ook een sleutel nodig om binnen te komen. Wie die als wachtwoord in Flow zet, heeft het probleem alleen verplaatst. Daarom heeft elke omgeving een eigen identiteit, uitgegeven door de portal: u vertrouwt precies die identiteit in uw cloud en geeft haar leesrechten. Flow krijgt dan per keer een kort geldig token, en er wordt nergens een geheim bewaard. U ziet waar de portal die identiteit toont en wat u per cloud instelt.
Open de cloud-identiteit van Productie
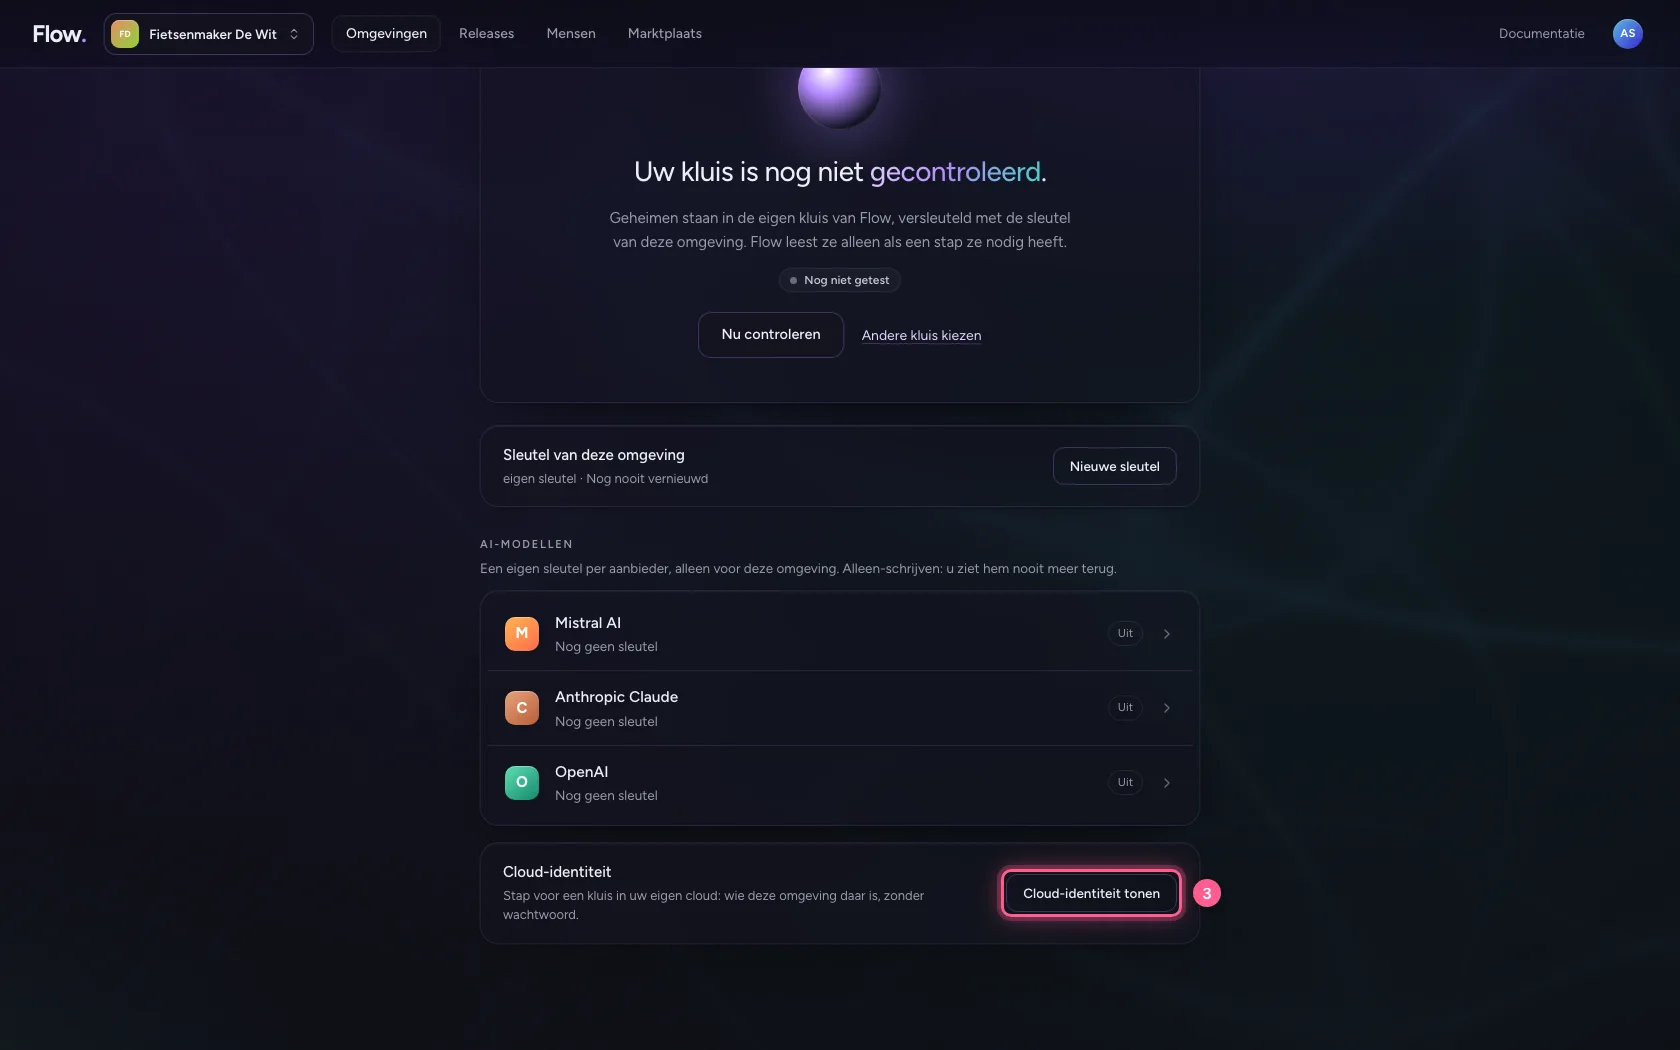
Klik bij Omgevingen op een omgeving en kies Geheimen en sleutels; onderaan staat, alleen voor eigenaren, Cloud-identiteit. Kies Cloud-identiteit tonen. Bovenaan staan de uitgever (de portal) en het onderwerp, hier org:fietsenmaker-de-wit/env:prod: de organisatie en de omgeving. Elke omgeving heeft een eigen onderwerp, dus Test kan nooit bij de kluis van Productie. Niets hiervan is geheim.
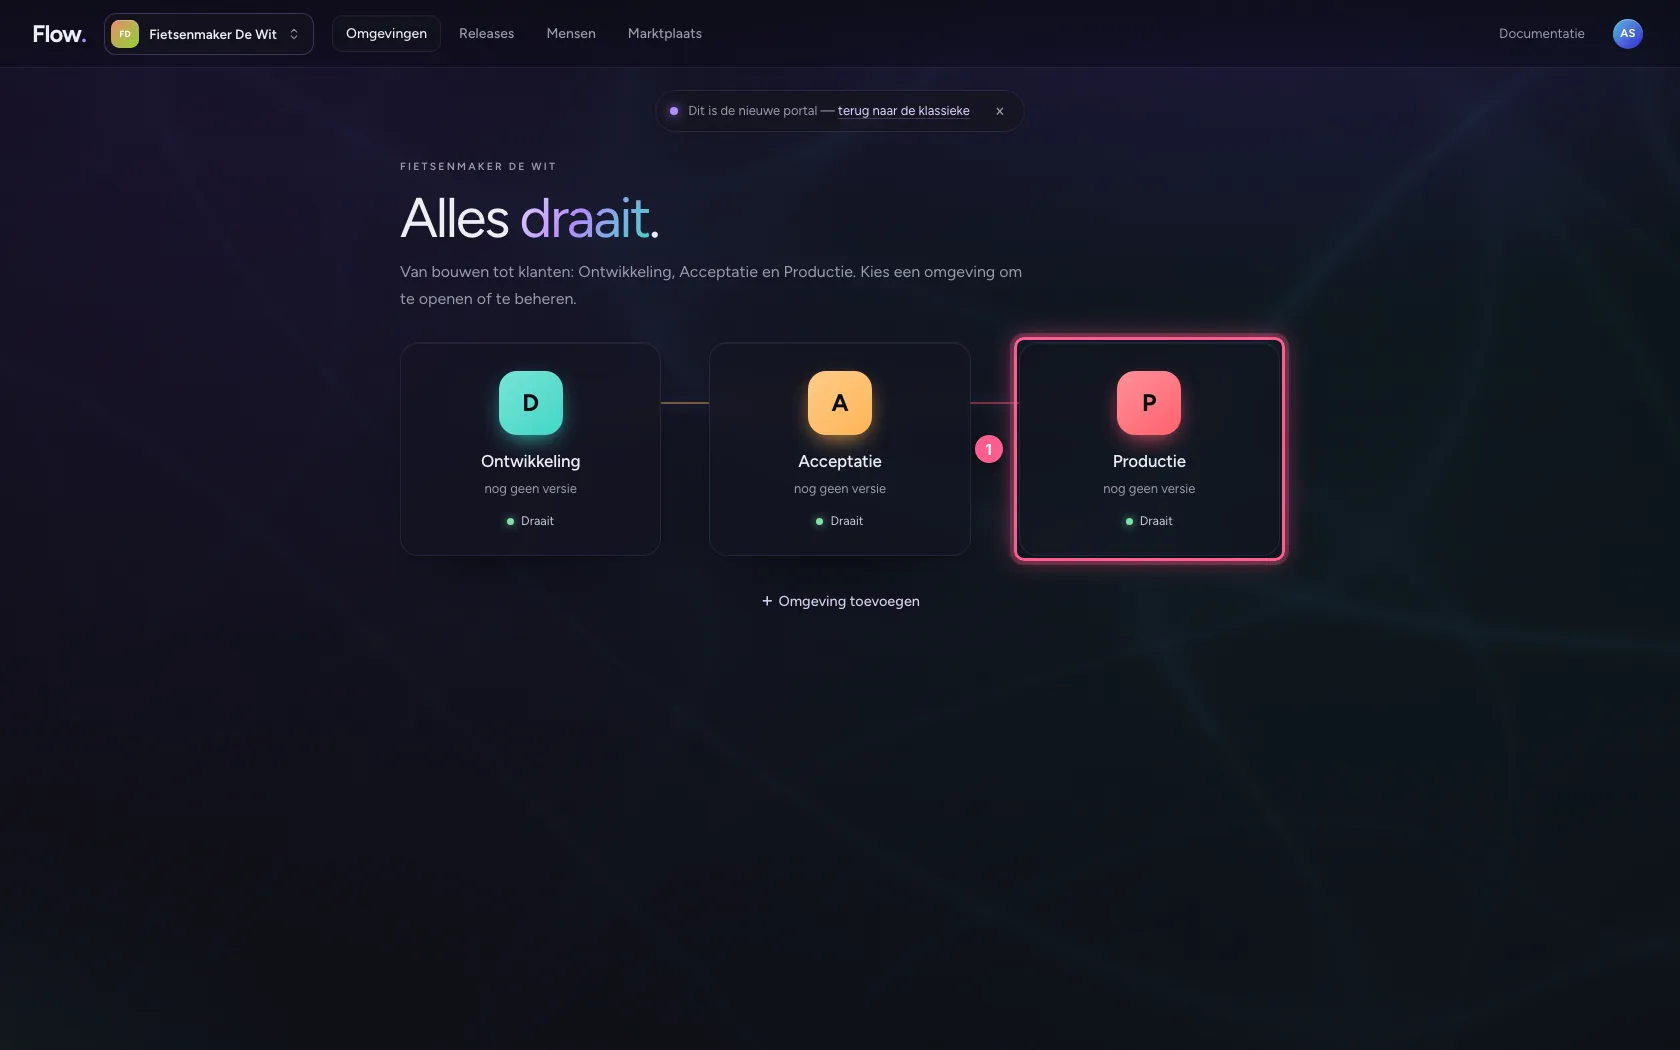
- Klik op Productie
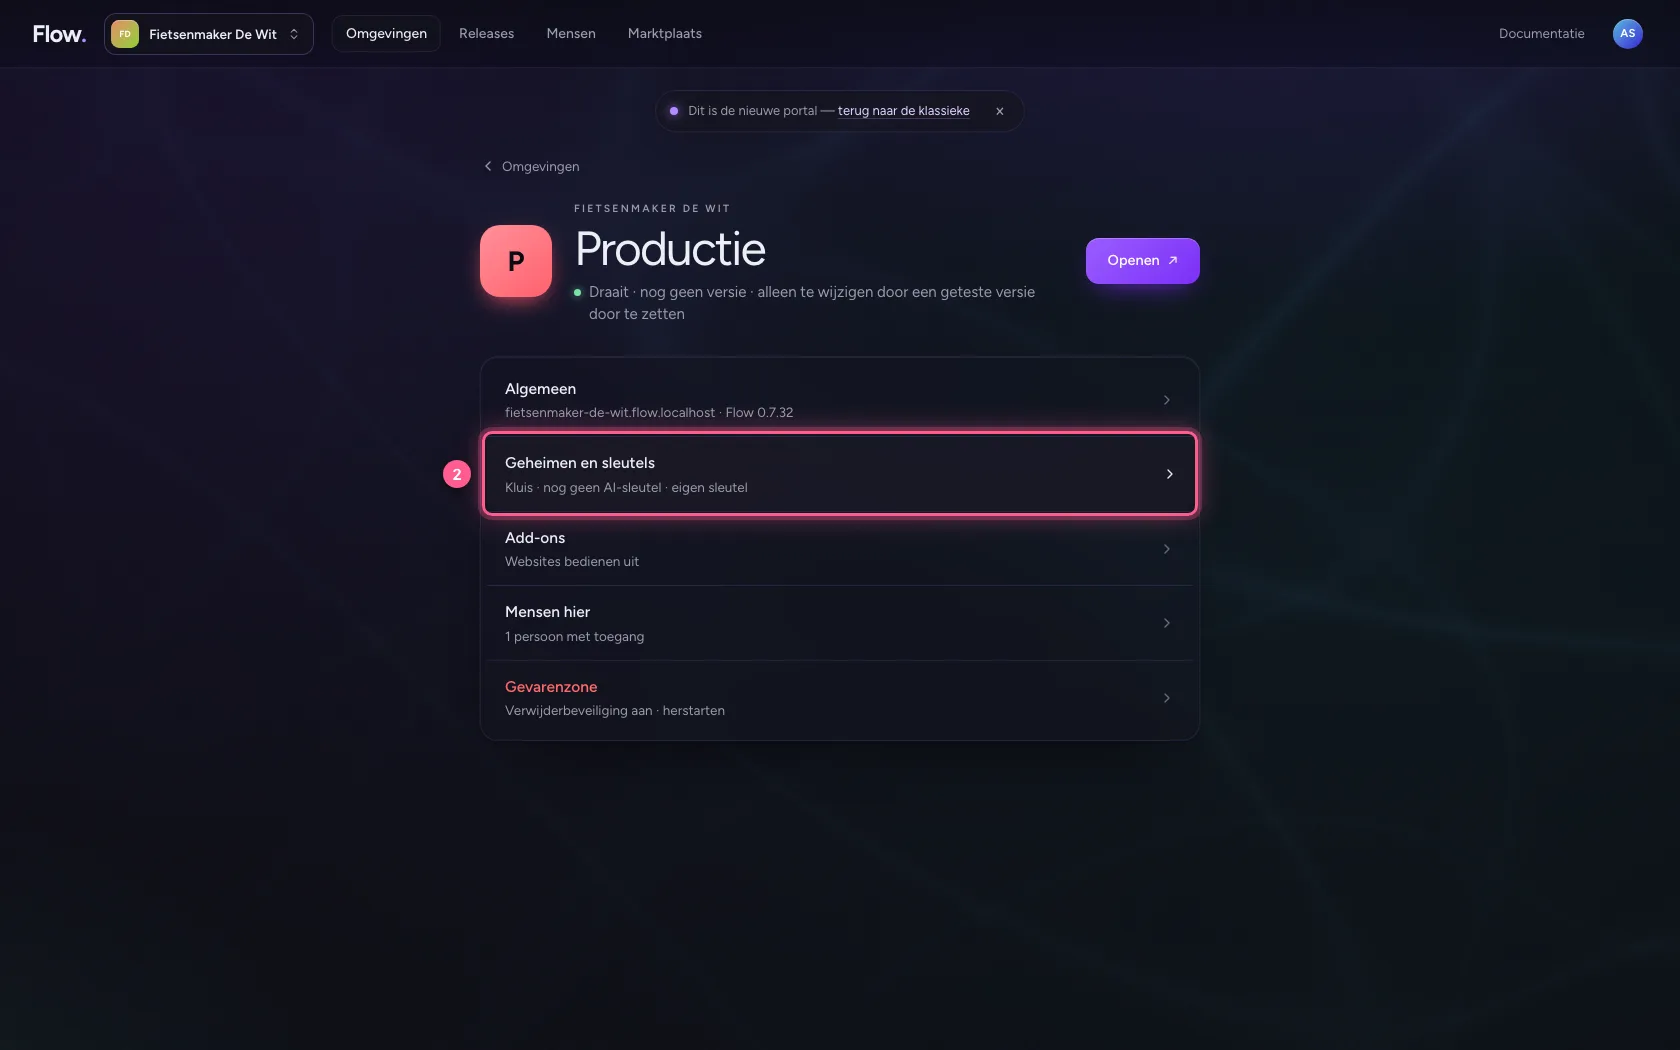
- Klik op Geheimen en sleutels Kluis · nog geen AI-sleutel · eigen sleutel
- Klik op Cloud-identiteit tonen
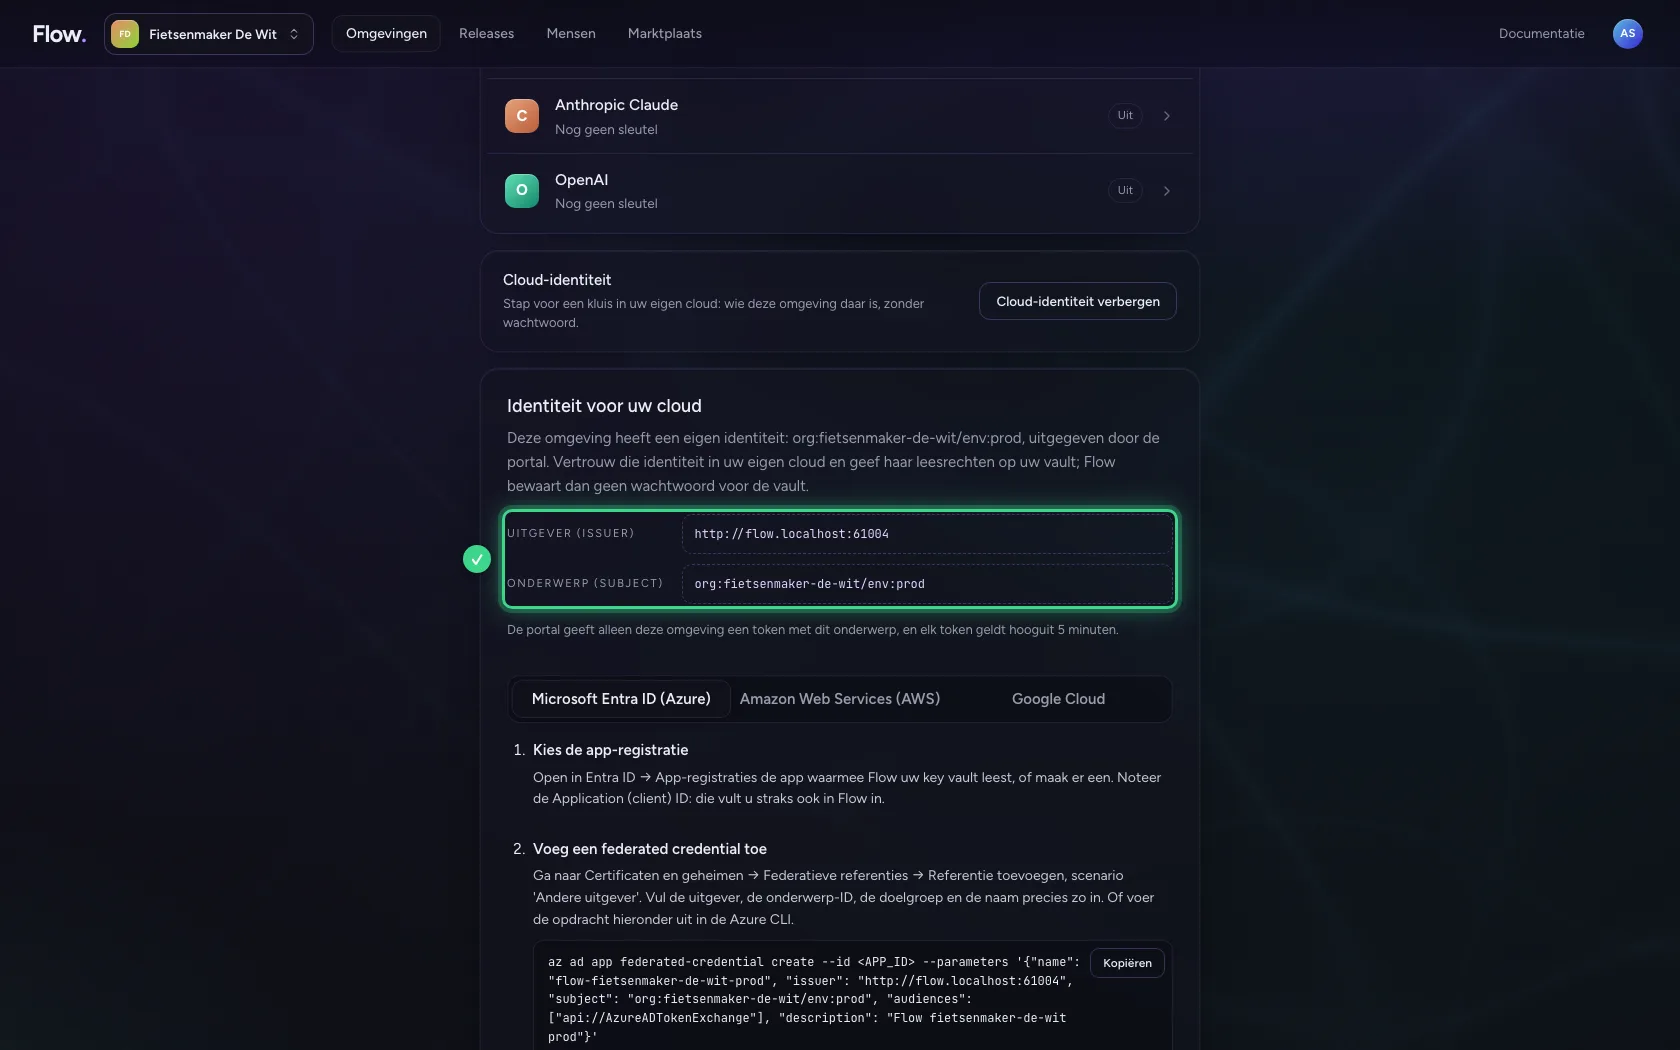
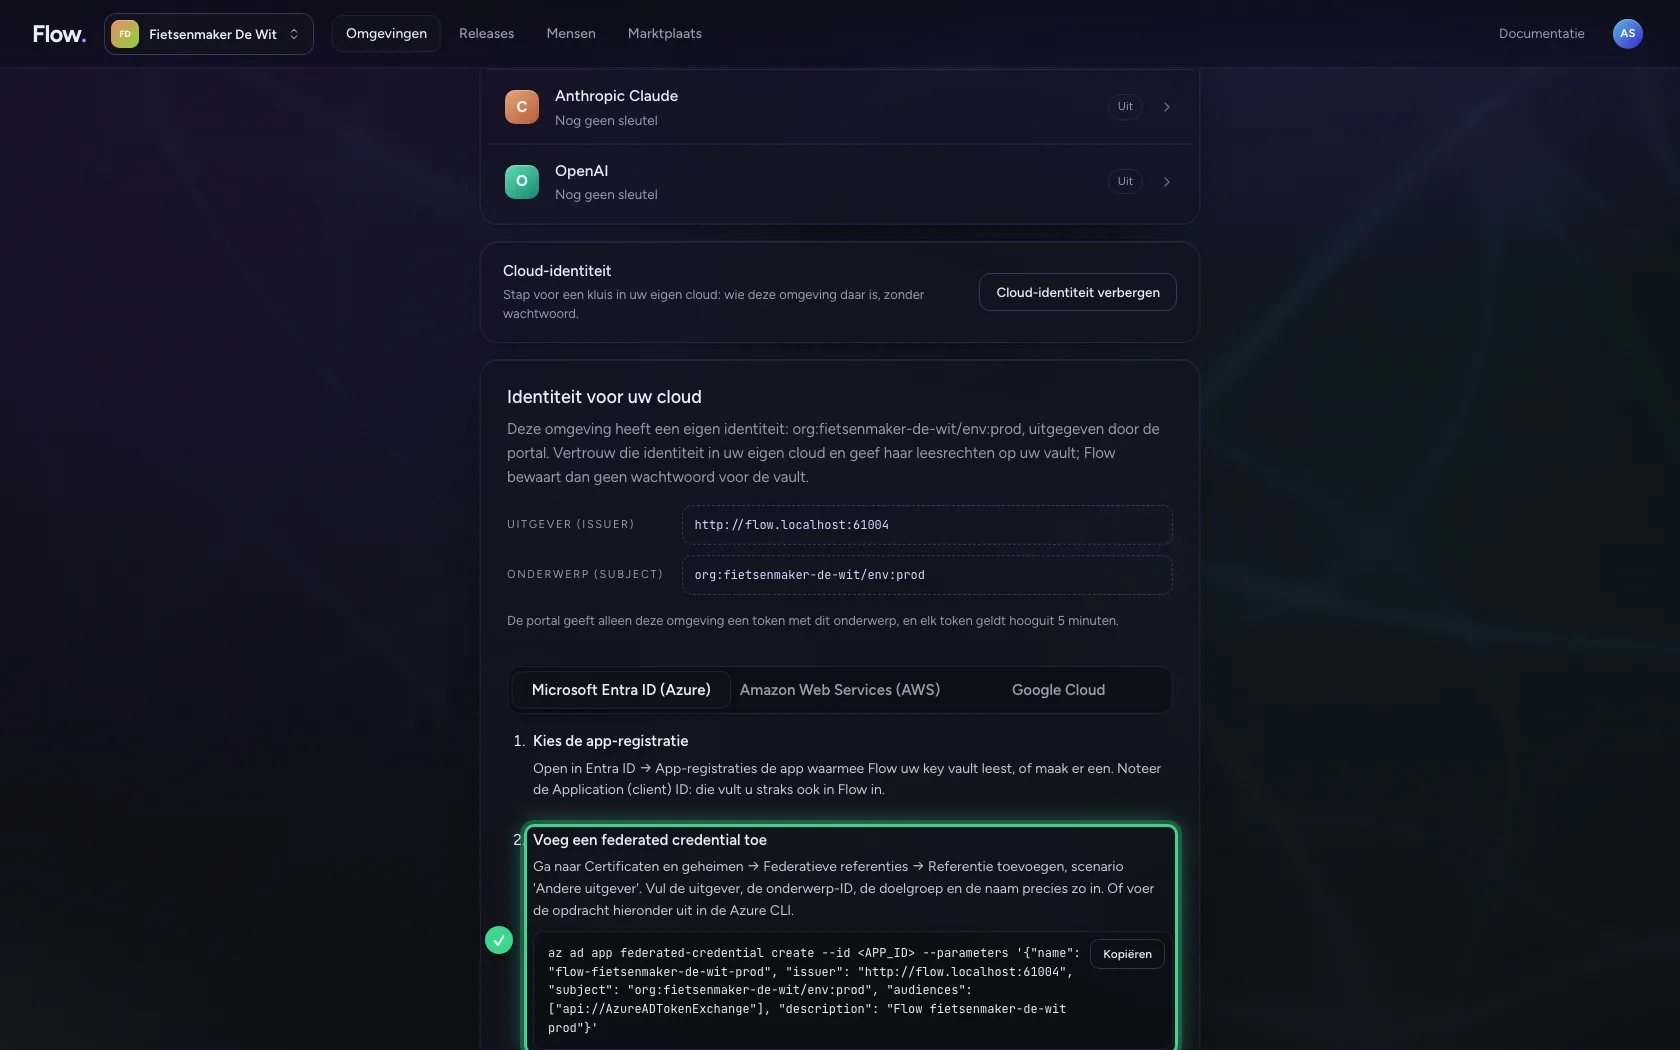
Microsoft Entra ID: een federated credential
Voor Azure Key Vault krijgt de app-registratie die uw kluis leest een federated credential met precies deze uitgever, dit onderwerp en de doelgroep api://AzureADTokenExchange. De opdracht voor de Azure CLI staat erbij, met de waarden van deze omgeving al ingevuld. De app krijgt geen clientgeheim.
AWS: een rol die alleen dit onderwerp vertrouwt
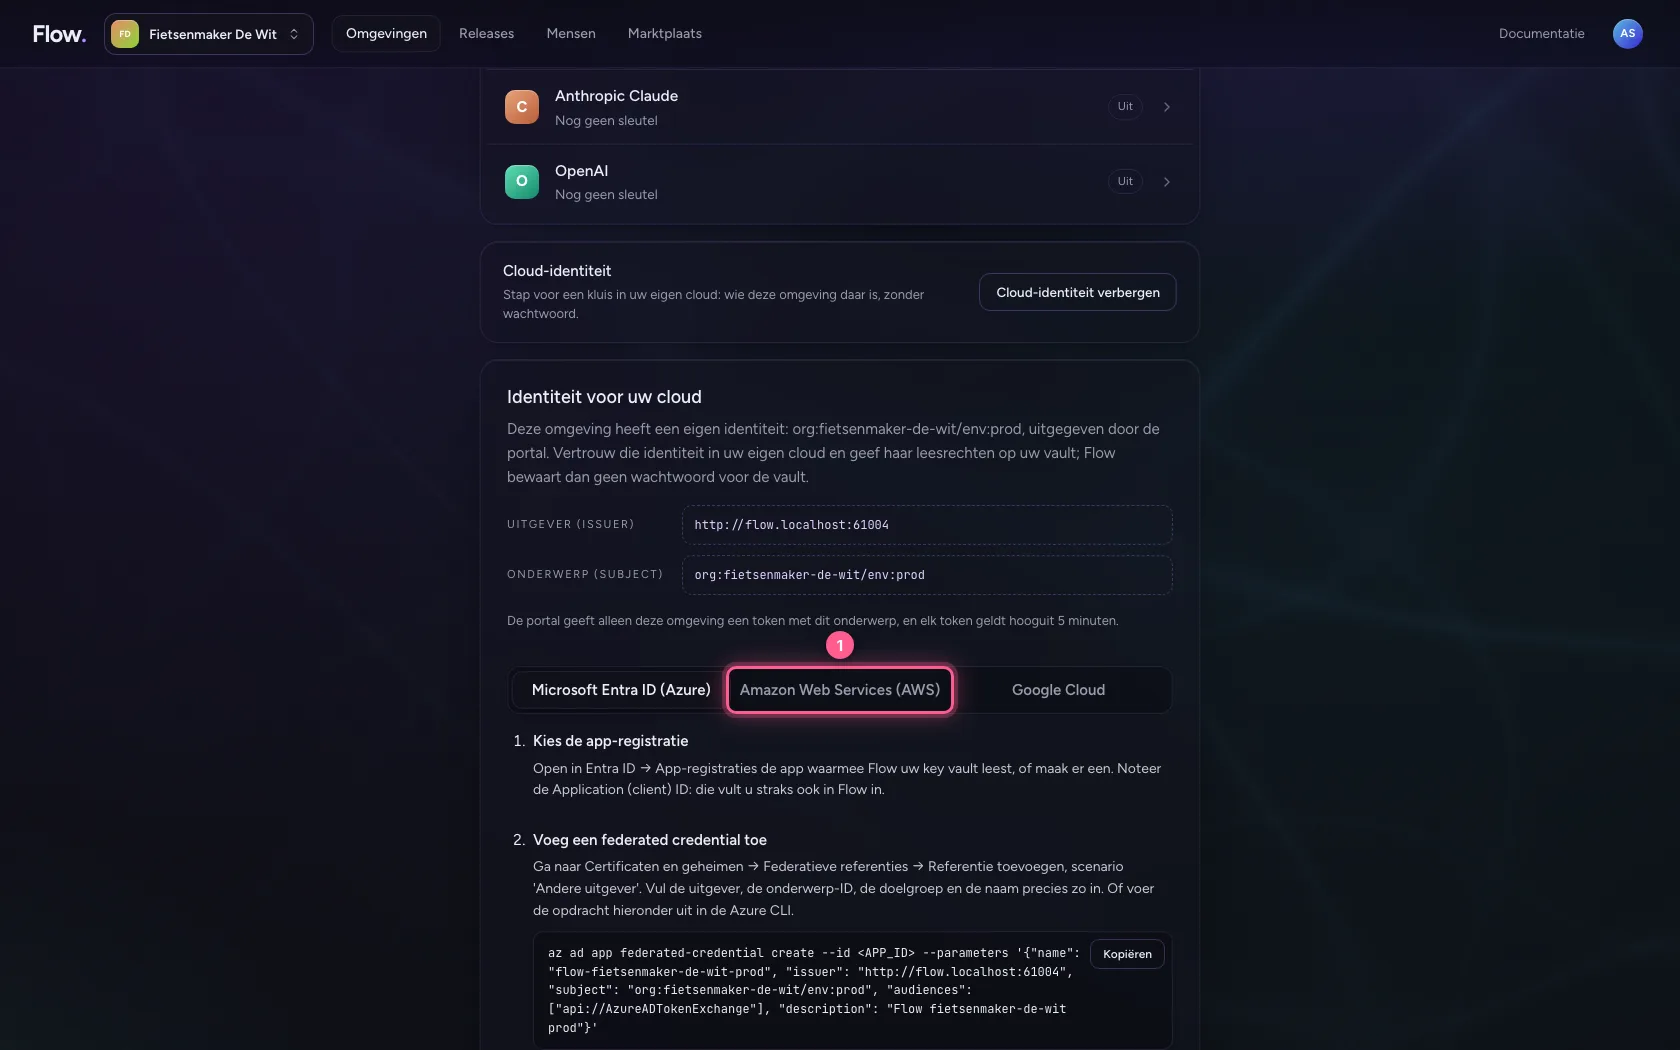
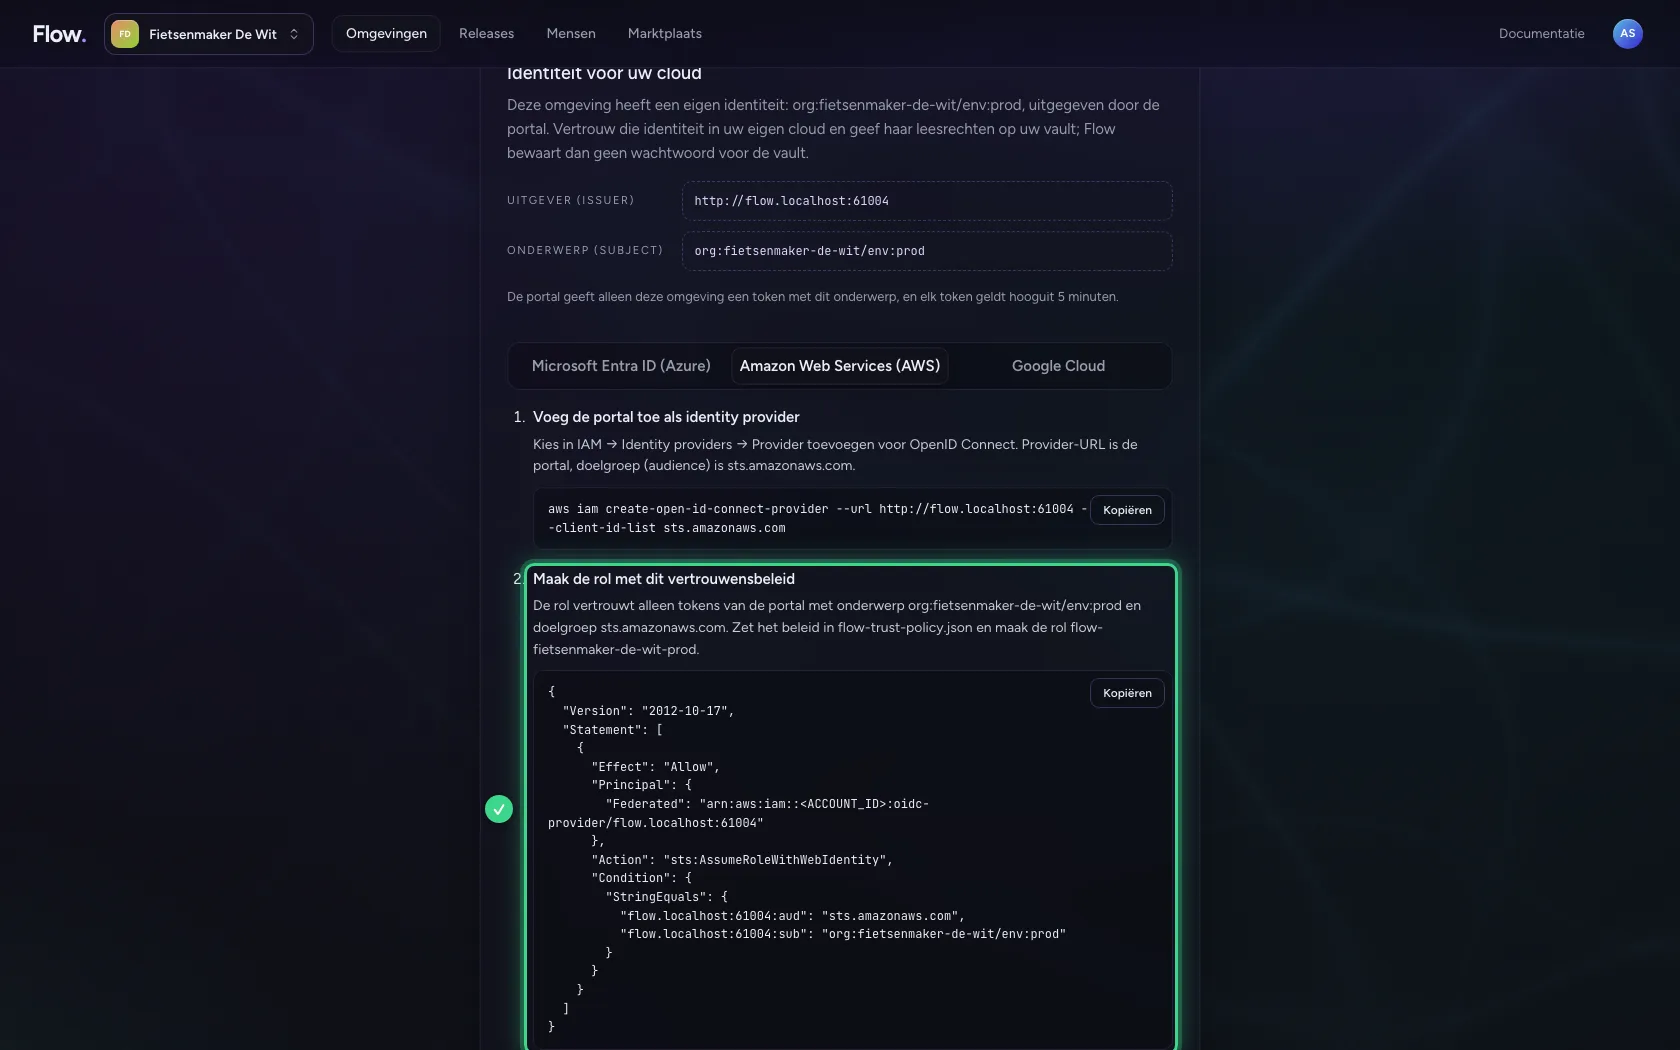
Voor AWS Secrets Manager voegt u de portal toe als OpenID Connect-provider en maakt u een rol. Het vertrouwensbeleid laat alleen een token toe met dit onderwerp en de doelgroep sts.amazonaws.com; Flow neemt de rol aan met AssumeRoleWithWebIdentity, zonder toegangssleutel.
- Klik op Amazon Web Services (AWS)
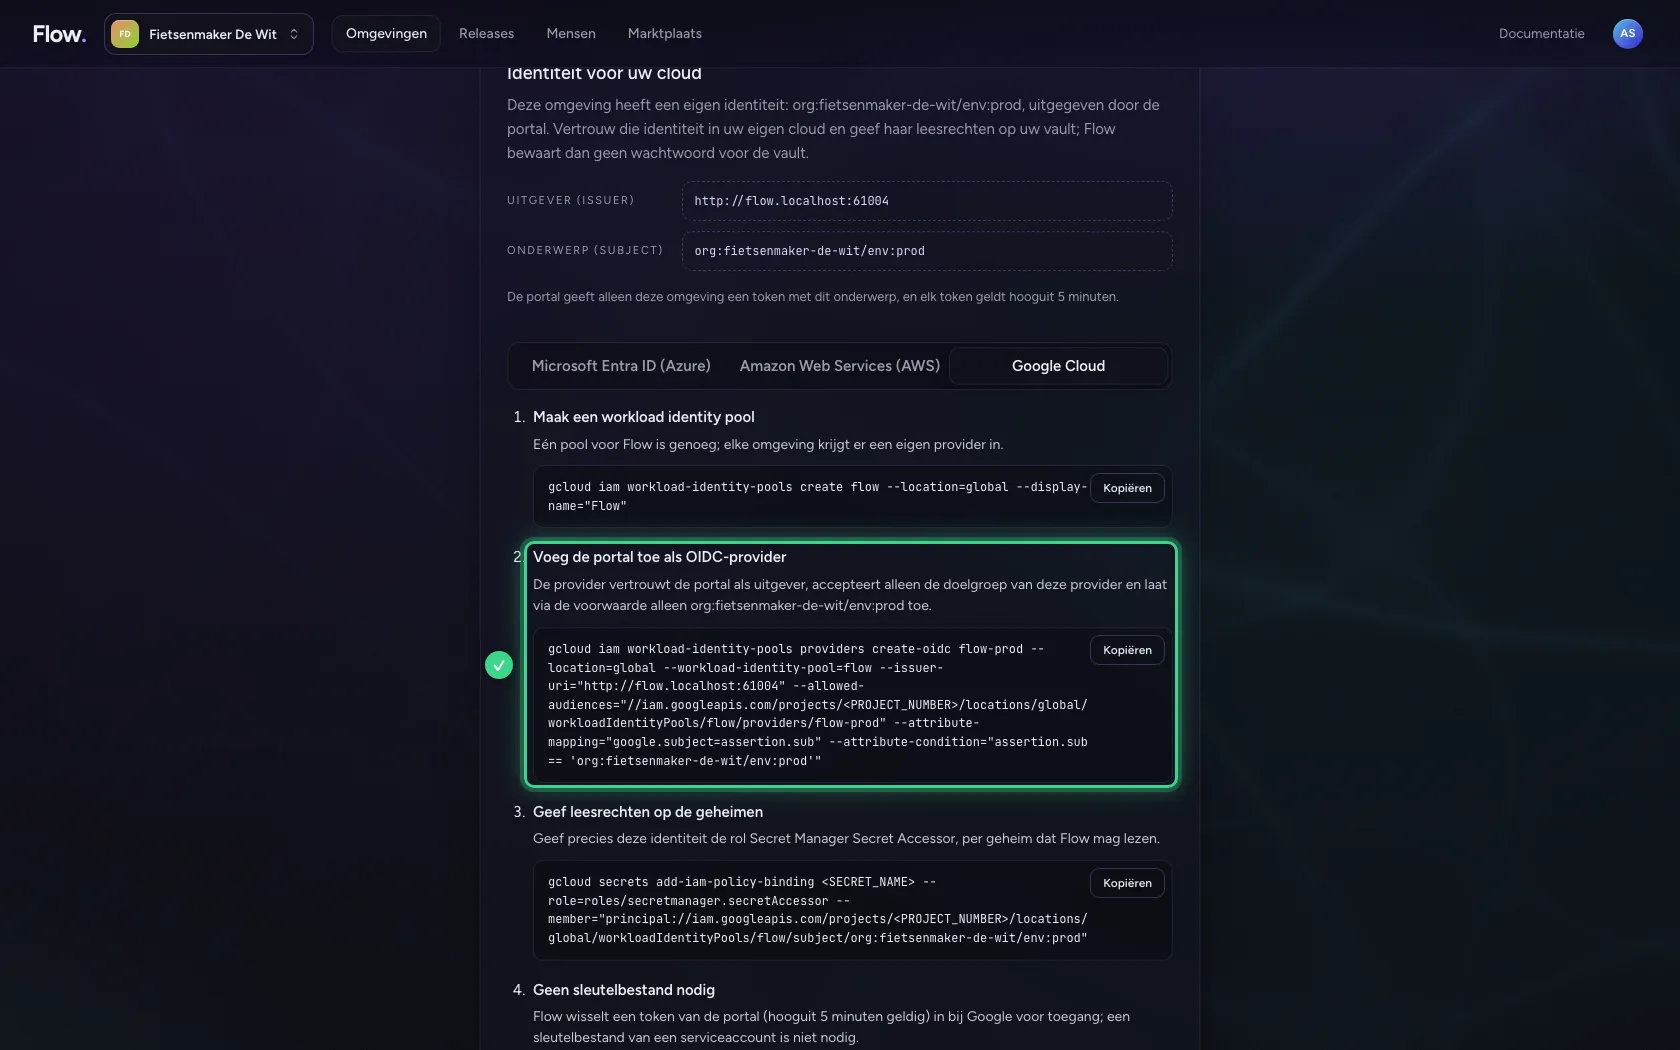
Google Cloud: workload identity federation
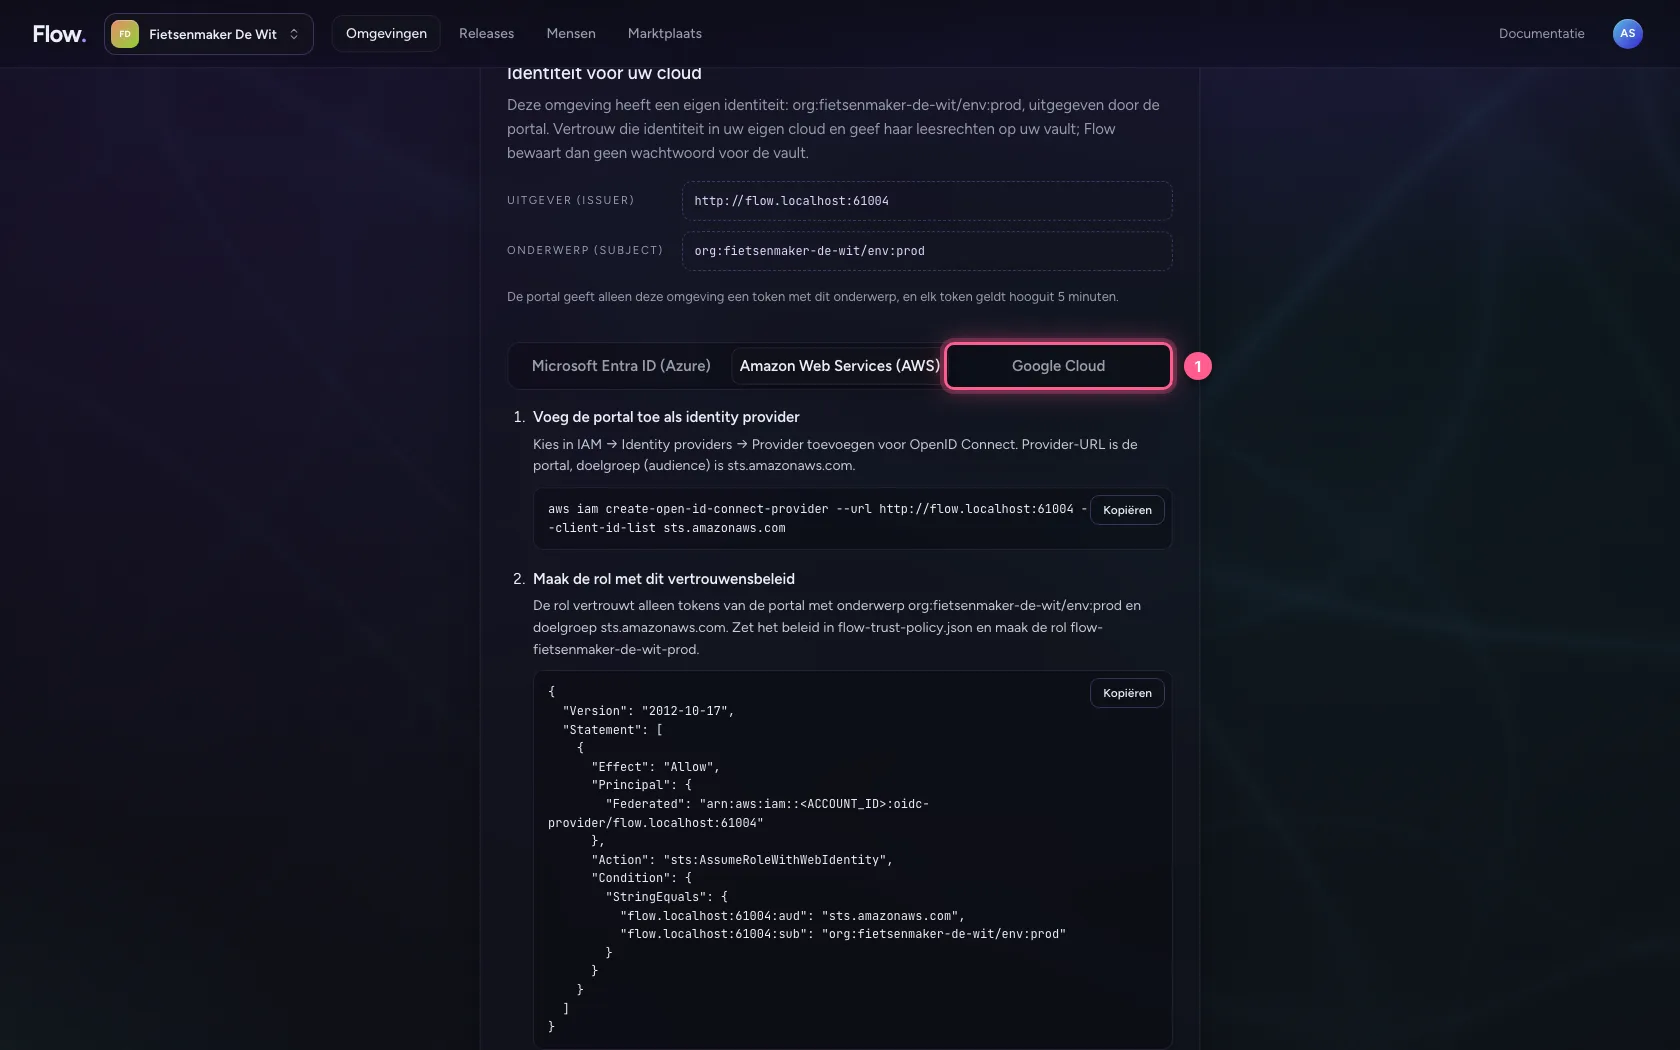
Voor Google Cloud Secret Manager maakt u een workload identity pool met een provider voor deze omgeving. De voorwaarde laat alleen dit onderwerp toe; daarna geeft u precies die identiteit leesrechten op de geheimen. Een sleutelbestand van een serviceaccount is niet nodig.
- Klik op Google Cloud
Deze handleiding is op 28 okt 2026 stap voor stap uitgevoerd door een geautomatiseerde test op Flow (versie 96971699).